お祝い・ご祝儀・香典は家計簿にどう書く?【2026年】もらった時・渡した時
osiri-buruu
おしりブルー
📚 あわせて読みたい
カードの明細や証券口座で、お金の不正に早く気づく方法は 家計簿でできるお金のセキュリティ対策 に。この記事は、個人情報が流出しても被害を広げないために、何から手をつけるかの話です。
「個人情報が流出したおそれがあります」——そんなお知らせやニュースが続いています。国家サイバー統括室は2026年10月14日、不正アクセスによる個人情報などの漏えいが幅広い分野の事業者・団体で相次いでいるとして、国の各機関の注意喚起をまとめて公開しました(国家サイバー統括室)。
流出そのものは、自分では止められません。でも、流出したあとにアカウントを乗っ取られる・お金を取られるところは、自分の管理で防げます。この記事では、IPA(情報処理推進機構)・警察庁・個人情報保護委員会などの資料をもとに、初心者がやる順番を決めました。
3秒結論
✅ 1番はパスワードの使い回しをやめること。まずはメールと、お金が動くサービスから(IPAは、まず使い回しをしないことが重要としています)
✅ 2番は2段階認証。IDとパスワードが漏れても、それだけではログインされない。届いたコードは誰にも教えない
✅ 「流出しました」の連絡が来たら、メールのリンクは押さず、公式サイト・公式アプリで確かめる
IPAが毎年まとめる「情報セキュリティ10大脅威」の2026年版(個人編)には、「インターネット上のサービスからの個人情報の窃取」が入っています。通販サイトなどに登録した情報が盗まれると、次のようなことが起きるとしています(IPA 個人編ハンドブック)。
もうひとつ大事なのが、漏れたIDとパスワードは、ほかのサービスでも試されることです。IPAはこれを「リスト型攻撃」と呼び、パスワードが他人に知られる主な原因のひとつにあげています。IPAの相談窓口に寄せられた不正ログインの相談は、2025年7月にそれまでで最多の144件でした(IPA)。
同じパスワードを使い回していると、1か所から漏れただけで、ほかのサービスにも入られてしまいます。だから、この記事ではパスワードを1番にしました。
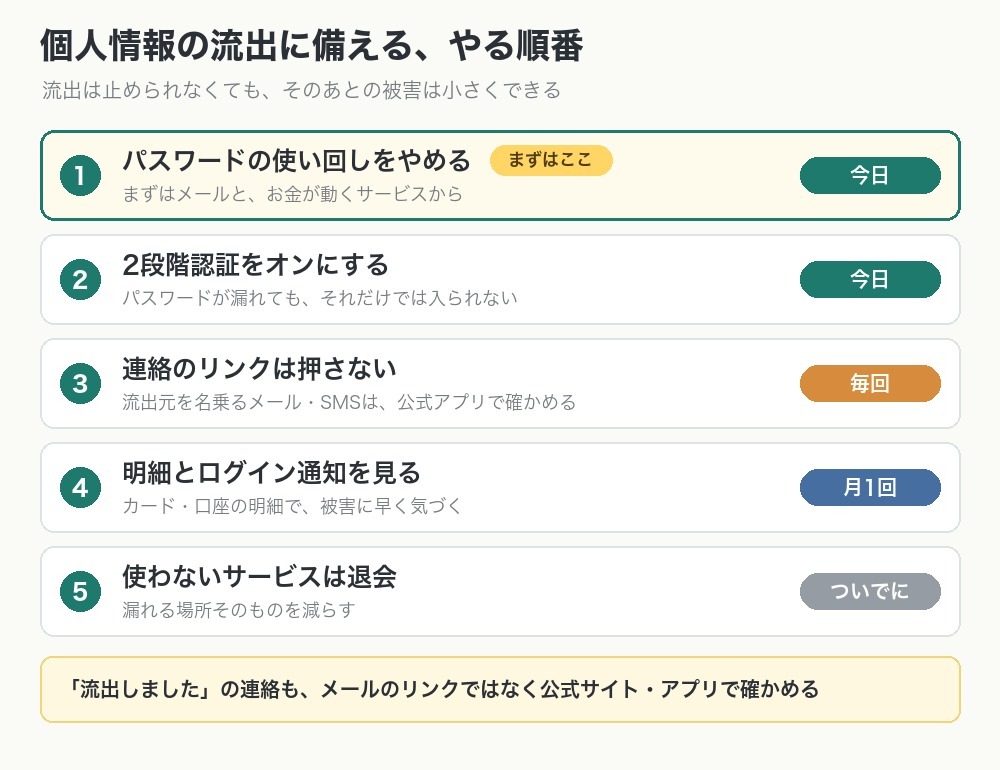
| 順番 | やること | 防げること | いつ |
|---|---|---|---|
| 1 | パスワードの使い回しをやめる | 1か所から漏れたパスワードで、ほかのサービスに入られる | 今日(1回) |
| 2 | 2段階認証(多要素認証)をオンにする | パスワードが漏れても、それだけではログインされない | 今日(1回) |
| 3 | 流出元を名乗るメール・SMSのリンクは押さない | 偽のサイトで、パスワードやカード番号を入れてしまう | 連絡が来るたび |
| 4 | カード・口座の明細とログイン通知を見る | 被害に早く気づく | 月1回 |
| 5 | 使っていないサービスは退会する | 漏れる場所そのものを減らす | ついでに(思い出したとき) |
5つの中身は、IPA「情報セキュリティ10大脅威 2026」個人編ハンドブックの対策と、警察庁の呼びかけから選びました。並べる順番(お金への近さ、1回やれば効き続けるか)は当サイトの考えです。
1番と2番の順番は、IPAの「不正ログイン対策特集ページ」に合わせています。IPAは、まずパスワードを推測されにくいものにして使い回しをしないことが重要とし、そのうえで「一歩進んだ対策」として多要素認証をすすめています(IPA)。
使っているサービスを一度に全部変えるのは大変です。乗っ取られたときの被害が大きいところから変えます(当サイトの考え)。
| 先に変える | たとえば | 理由 |
|---|---|---|
| ① メール | Gmail・Yahoo!メール・携帯会社のメールなど | 多くのサービスは、「パスワードを忘れた」の手続きを、登録したメールアドレスや電話番号で行います(IPA)。メールを取られると、ほかのサービスのパスワードまで変えられるおそれがあります |
| ② お金が動くサービス | ネットバンキング・カードの会員サイト・スマホ決済・証券口座・カードを登録した通販サイト | 入られると、送金や買い物で、お金の被害に直結します |
「パスワードを忘れた」の手続きの説明は、IPAの不正ログインの資料によります。この2種類から始める順番は、当サイトの考えです。
出典:IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック(<基本のキ>適切にパスワードを設定する)
サービスごとに別のパスワードにすると、覚えきれません。IPAはパスワードマネージャー(パスワードを保存しておく機能やアプリ)の利用を検討するようすすめています。iPhoneやAndroidのスマホには、パスワードを保存しておく機能が最初から入っています。
さらにIPAは、パスキーが使えるサービスでは、なるべくパスキーを使うようすすめています。パスキーは、パスワードの代わりに、指紋や顔、スマホのロック解除などでログインするしくみです。
2段階認証は、パスワードに加えて、スマホに届くコードや指紋・顔などでも本人かどうかを確かめるしくみです。サービスによって「2段階認証」「2要素認証」など名前がちがいますが、IPAはまとめて「多要素認証」と呼んでいます。
IPAによると、多要素認証を使っていれば、IDとパスワードを不正に使われても、それだけではログインできません。設定のしかたは、IPAの不正ログイン対策特集ページに、Apple・Google・Microsoft・Yahoo!・Amazon・dアカウント・au IDなどの案内がまとまっています。
⚠️ 届いたコードは、誰にも教えない
IPAによると、偽のサイトにIDとパスワードを入れてしまい、そのあと届いたワンタイムパスワードまで偽のサイトに入れたり、電話で伝えたりすると、2段階認証をしていても入られてしまいます。知り合いになりすましたSNSのメッセージで、SMSに届いた認証コードを聞き出す手口の相談も多く寄せられています(IPA・IPA)。コードを入れるのは、自分で公式アプリやブックマークから開いてログインしたときだけです。
警察庁は、流出のあとは流出元の企業をかたる偽メールのおそれがあるとして、メールのリンクを安易にクリックしないよう呼びかけています(警察庁)。IPAのすすめ方は、次のとおりです(IPA・IPA)。
なお、IPAによると、フィッシングのメールやSMSは開いただけでは被害は起きません。リンク先で情報を入れたり、アプリを入れたりしなければ、基本的に被害はないとしています。開いてしまっても、あわてなくて大丈夫です。
警察庁は、無料でできるスマホの詐欺電話対策として、「警察庁推奨アプリ」を入れるようすすめています。詐欺に使われた電話番号などからの電話をブロックしたり、警告したりするアプリで、ダウンロードも利用も無料です(警察庁)。
IPAは、被害に遭っていないかを早く確かめる方法として、次の3つをあげています(IPA)。
家計簿をつけている人は、月1回の見直しの日にまとめて見ると続けやすいです。カード・引き落とし・PayPay・ポイント・証券口座を5分で見るチェック表は、家計簿でできるお金のセキュリティ対策 にまとめました。
IPAは、使っていないサービスは退会する、登録するときは必須の項目以外は入れない、クレジットカード情報はなるべく登録しない、とすすめています(IPA)。登録先が少ないほど、漏れる場所も減ります。
ポイ活で作ったまま使っていないアカウントや、1回だけ使った通販サイトなどが候補です。退会する前に、残っているポイントや残高は使い切っておきます(当サイトの考え)。ポイントを1つの経済圏にしぼる考え方は ポイ活のやり方ガイド に。
会社は、決められた種類の流出が起きたとき、個人情報保護委員会への報告と、本人への通知をしなければなりません(2022年4月から)。対象は、次のどれかにあたるときです(個人情報保護委員会)。
通知は、郵送やメールなどで届きます。本人に知らせるのが難しいときは、会社のホームページでの公表や、問い合わせ窓口の設置で代えることもできます(個人情報保護委員会)。お知らせが本物かどうかは、会社の公式サイトのお知らせで確かめるのが確実です(当サイトの考え)。
※2026年7月17日に公布された改正法で、本人の権利利益の保護に欠けるおそれが少ない場合は、本人への通知の義務がゆるめられます。施行は原則として公布の日から2年以内です(2026年10月時点。個人情報保護委員会)。
| 漏れたもの | やること |
|---|---|
| (どれでも)まず | お知らせが本物か、会社の公式サイト・公式アプリで確かめる。メールのリンクは使わない |
| パスワード | そのサービスと、同じパスワードを使っているほかのサービスのパスワードを変える |
| クレジットカード番号 | カード会社に連絡する。電話番号はカードの裏や公式サイトで確かめる |
| メールアドレス・電話番号・住所 | 「お詫び」「返金」「削除」を名乗る連絡に注意する。電話番号なら詐欺電話対策アプリも |
| 困ったとき | 警察相談専用電話「#9110」、消費者ホットライン「188」、IPA 情報セキュリティ安心相談窓口 |
パスワードとカード番号の欄は、IPAが「だまされて入力してしまったとき」にすすめている対応(パスワードの変更、同じパスワードのサービスも変更、カード会社に相談)を、流出のときにもあてはめたものです(当サイトの考え)。相談先は警察庁・国民生活センター・IPAの案内によります。
⚠️ 「個人情報を削除してあげる」は詐欺
国民生活センターを名乗る者から「あなたの個人情報が漏れているので、削除してあげる」と電話があった、という相談が全国の消費生活センターなどに寄せられています。国民生活センターは、そうした電話をすることは絶対にないとしています。対応せずに無視し、お金を求められるなど困ったときは、消費者ホットライン「188」に相談します(国民生活センター)。
A. デジタル庁は、万が一マイナンバーが漏れても、マイナンバーだけでは手続はできないので、それだけでは悪用されないとしています。また、行政機関などが口座番号や暗証番号を聞いたり、お金やキャッシュカードを求めたりすることは一切ないので、そうした電話・手紙・メール・訪問には応じないよう呼びかけています(デジタル庁)。
A. すでに漏れた情報は、退会しても戻りません。先にやるのは、パスワードの変更と、カード番号が漏れたならカード会社への連絡です。そのうえで、もう使わないサービスなら退会すると、これから先に漏れる場所を減らせます(当サイトの考え)。
A. 全部を伝えるのは大変なので、3つにしぼるのがおすすめです(当サイトの考え)。
📚 次に読むなら
お金の不正に早く気づくチェック表は 家計簿でできるお金のセキュリティ対策、カードの選び方は 一人暮らしのクレカ入門、アカウントを増やしすぎないポイ活は ポイ活のやり方ガイド をどうぞ。
この記事で確認した公式ページ(2026年10月)
・IPA「情報セキュリティ10大脅威 2026」・「個人編ハンドブック[一般利用者向け]」(個人向けの10の脅威は順位なしの五十音順。個人情報の窃取で起きること、対策の「予防・悪用の抑止・早期検知」、パスワードの決め方、パスワードマネージャー・パスキー、二要素認証を突破する手口、身に覚えのないメールは無視して削除)
・IPA「不正ログイン対策特集ページ」(まずパスワードを推測されにくくし、使い回しをしない。一歩進んだ対策として多要素認証。各サービスの設定方法)
・IPA 安心相談窓口だより「インターネットサービスへの不正ログインによる被害が増加中」(2025年8月28日。2025年7月の相談144件はそれまでで最多、リスト型攻撃、パスワードのリセット、認証コードを聞き出す手口、メールは開いただけでは被害は起きない、入力してしまったときの対処、パスキー)・「情報セキュリティ安心相談窓口」
・警察庁「Cyber Police Agency Letter 2026 Vol.19」(2026年10月23日更新。流出元の企業をかたる偽メール、パスワードを使い回さない・多要素認証、警察庁推奨アプリ、#9110)・「警察庁推奨アプリ」(ダウンロード・利用料とも無料)・「サイバー犯罪相談窓口」
・国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた各機関による注意喚起等について」(2026年10月14日)
・個人情報保護委員会「漏えい等報告・本人への通知の義務化について」(2022年4月1日から。対象の4つの事態、通知の方法の例、通知が難しいときの公表など)・「個人情報保護法等の一部を改正する法律について」(2026年7月。本人の権利利益の保護に欠けるおそれが少ない場合は本人への通知義務を緩和、施行は原則として公布の日から2年以内)
・国民生活センター「国民生活センターをかたるニセの電話やハガキにご注意ください」(2024年8月7日。「個人情報を削除してあげる」という電話は絶対にしない、消費者ホットライン188)
・デジタル庁「よくある質問:個人情報の保護について」(Q5-5 マイナンバーだけでは手続はできない、Q5-8 行政機関などが口座番号や暗証番号を聞くことは一切ない)
・やる順番(お金への近さ・1回で効き続けるか)、最初に変える2種類、流出のときの対応表へのあてはめ、家族に伝える3つは、当サイトの考えです。